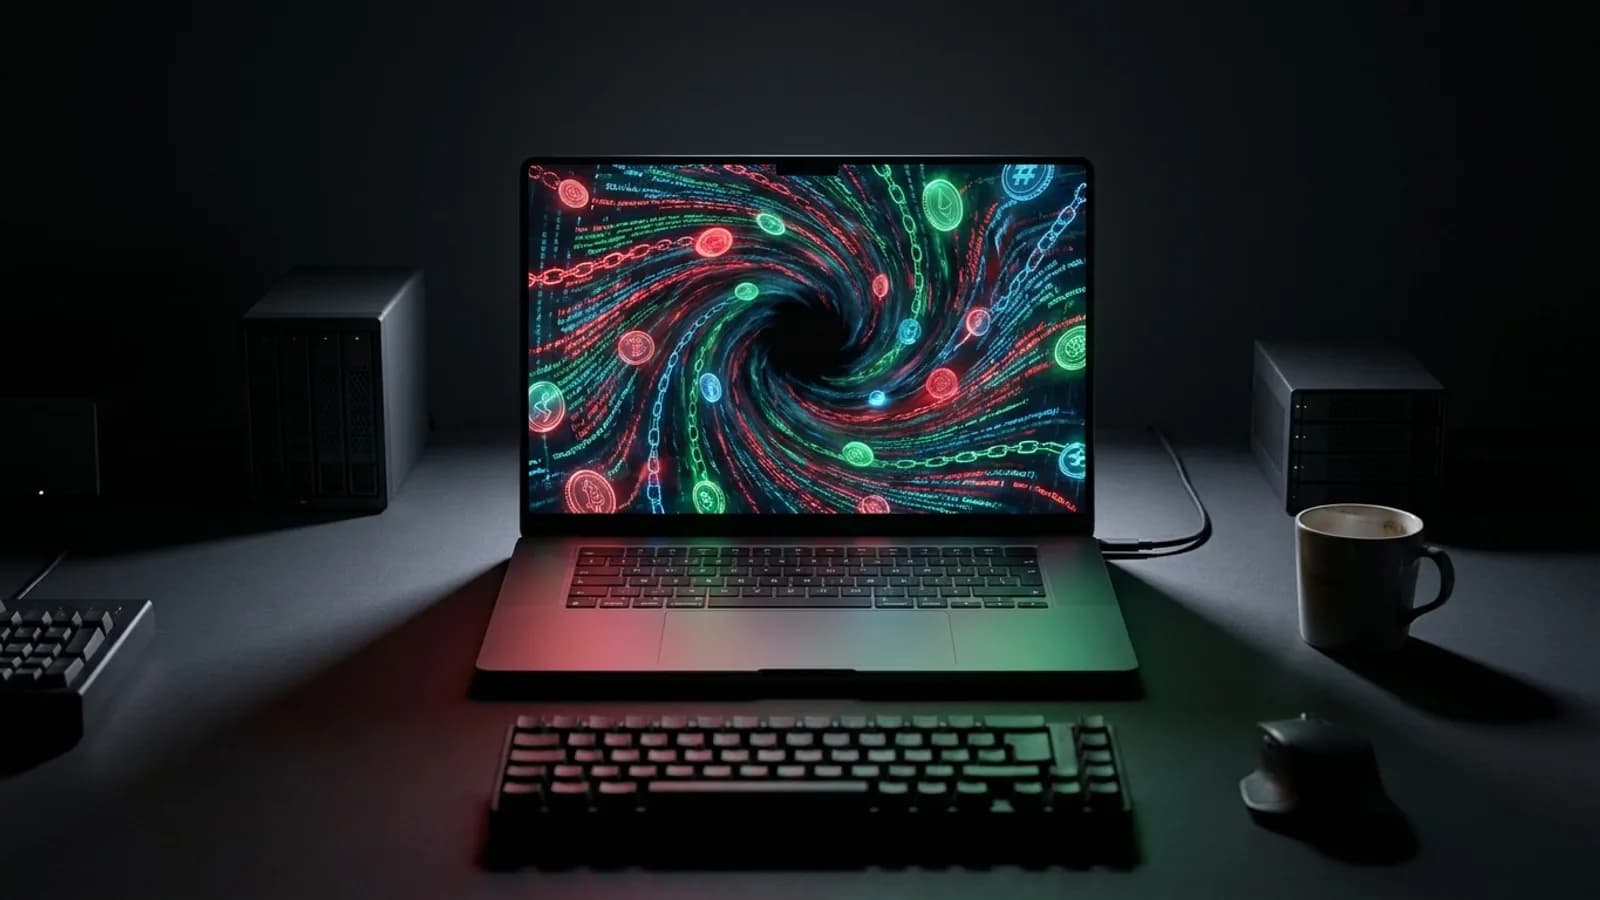
Binance Hackeada Pelo Notebook de um DevOps: Como Sumiram US$ 6,3 Bilhões em Horas, Quem Está Por Trás e o Que Fazer
Entre na sua conta para curtir e guardar o que gostou.
Binance Hackeada Pelo Notebook de um DevOps: Como Sumiram US$ 6,3 Bilhões em Horas, Quem Está Por Trás e o Que Fazer
Entre na sua conta para curtir e guardar o que gostou.
Binance Hackeada Pelo Notebook de um DevOps: Como Sumiram US$ 6,3 Bilhões em Horas, Quem Está Por Trás e o Que Fazer
0:00 / 13:20A Binance perdeu cerca de US$ 6,3 bilhões em poucas horas, o maior roubo de cripto da história, e a porta de entrada pode ter sido o notebook de um engenheiro de DevOps. A linha do tempo, o grupo norte-coreano apontado, o que a Binance prometeu e o que fazer agora.
A Binance, maior corretora de criptomoedas do mundo, perdeu cerca de US$ 6,3 bilhões em poucas horas na noite de 29 de outubro de 2026, o maior roubo de cripto já registrado. A investigação inicial aponta para o notebook comprometido de um engenheiro de DevOps, e empresas de rastreio atribuem o ataque a um grupo ligado à Coreia do Norte.
A Binance diz que vai cobrir todas as perdas e que nenhuma chave privada vazou. Abaixo estão a linha do tempo no horário de Brasília, como um notebook vira uma porta para bilhões, quem é o grupo apontado, o que a Binance prometeu, o que ainda não se sabe e o que fazer se você tem cripto lá ou cuida dos servidores de uma empresa.
O que aconteceu, hora a hora
Como um notebook abriu a porta
Quem está por trás
O que fazer agora
O que aconteceu na noite de 29
Pelos dados da Bitquery, citados pela Euronews, o próprio sistema de saques da Binance aprovou retiradas de 17 carteiras quentes, as que ficam conectadas para pagar saques do dia a dia, entre 17h04 e 20h56 de Brasília. Segundo a TRM Labs, a maior parte saiu em cerca de 20 minutos, por dez redes diferentes.
| Horário (Brasília) | O que aconteceu |
|---|---|
| 29/10, por volta das 17h | Começam as saídas das carteiras quentes |
| 29/10, 18h29 | A Binance investiga um possível problema, diz que os fundos estão seguros e alerta para golpes |
| 29/10, 20h22 | Primeira confirmação de ativos afetados; US$ 2,54 bilhões já congelados |
| 29/10, 21h13 | A Binance promete cobrir todas as perdas e suspende depósitos e saques |
| 29/10, 23h25 | O impacto total chega a cerca de US$ 6,3 bilhões |
| 30/10, 5h47 | A Binance confirma que um notebook comprometido pode ter sido a porta de entrada |
| 30/10, 7h55 | Começa a recuperação; a empresa reserva US$ 6,34 bilhões de recursos próprios |
Antes do congelamento, o invasor trocou US$ 729 milhões por stablecoins, as moedas atreladas ao dólar, e espalhou o resto em endereços novos de nove blockchains, principalmente Ethereum, Bitcoin e TRON. Tether, Circle e outros emissores congelaram cerca de US$ 3 bilhões, mas congelar não é devolver: o dinheiro fica parado até a Justiça e as empresas decidirem o destino.
Como um notebook abriu a porta
Segundo a Binance, o ataque pode ter começado no notebook comprometido de um engenheiro de DevOps, a pessoa que cuida dos servidores e da publicação dos sistemas. Pelo notebook, o invasor chegou a um contêiner de serviço, um dos programas que rodam a operação, e de lá enviou pedidos de saque que o sistema aprovou como se fossem legítimos.
O invasor não precisou roubar a chave do cofre. Bastou entrar na sala de onde se manda o cofre abrir.
É por isso que a Binance repete que não há evidência de vazamento de chave privada. As chaves podem ter ficado intactas: o que falhou foi o caminho que autoriza o saque. Mas a própria empresa já disse que a história não acaba no notebook.
"Não foi um clique": o co-CEO Richard Teng disse que o invasor não usou simplesmente as permissões de um engenheiro e que o ataque não foi uma ação de um clique.
Outros pontos de invasão: a investigação achou outras falhas além do notebook, ainda não detalhadas.
Preparação de dias: a TRM Labs diz que o atacante se financiou pelo Tornado Cash, um misturador de cripto, e testou o código pelo menos 36 horas antes.
A leitura de quem estuda ataques: Pieter Arntz, da Malwarebytes, alertou que culpar só o notebook confunde a porta de entrada com a causa inteira.
Quem está por trás
A TRM Labs atribui o ataque, com grande confiança, ao TraderTraitor, grupo patrocinado pela Coreia do Norte. A Chainalysis chegou à mesma conclusão pelo rastro das transações. O FBI disse que acompanha o caso, e a Binance ainda não apontou culpado.
O TraderTraitor não é novidade. Em 2022, o FBI, a agência de cibersegurança dos Estados Unidos (CISA) e o Tesouro americano publicaram um alerta oficial descrevendo o método do grupo, ligado ao Lazarus.
A isca é uma vaga de emprego: mensagens que imitam recrutadores, com salários altos, para funcionários de administração de sistemas e de DevOps de empresas de cripto.
O anzol é um aplicativo: programas de cripto adulterados para Windows e macOS, com uma falsa atualização que instala um programa de acesso remoto.
O alvo é o caminho do dinheiro: depois de entrar, o grupo estuda o ambiente da vítima e busca chaves ou falhas para fazer transações fraudulentas.
Foi o mesmo grupo que o FBI apontou no roubo de cerca de US$ 1,5 bilhão da Bybit, em 2025, até agora o recorde. E, em agosto de 2026, norte-coreanos foram vistos usando pacotes maliciosos do npm, o repositório de bibliotecas que todo desenvolvedor JavaScript usa. O padrão é sempre o mesmo: o elo mais fraco é a máquina de quem tem acesso.
O que a Binance prometeu
A Binance diz que vai cobrir todas as perdas com o SAFU, o fundo de proteção aos usuários criado em 2018, e com recursos próprios, e que já reservou US$ 6,34 bilhões. Os depósitos seguiram funcionando, e os saques foram suspensos para checagem de segurança.
Saques em fases: a cofundadora Yi He falou em retomada em até 48 horas; uma atualização seguinte falou em cerca de 45 horas, sempre sujeito às checagens. Até a manhã de 31 de outubro, não achei confirmação de que os saques tinham voltado para todos.
Prova de reservas: a empresa promete publicar uma prova de reservas atualizada, prevista para segunda-feira, 2 de novembro.
Relatório técnico: a Binance diz que vai publicar a análise completa do incidente quando os fatos estiverem verificados.
Efeito no mercado: o Bitcoin caiu mais de 4% na sexta-feira, segundo a CNBC.
Nos Estados Unidos, o presidente da CFTC, que regula derivativos, usou o caso para defender regras federais para corretoras estrangeiras. A Binance, sozinha, diz ter cerca de 35% do mercado mundial de cripto, então o caso vai pesar em qualquer discussão de regulação.
O que ainda não se sabe
Quase tudo o que importa para aprender com o ataque ainda está em aberto. A Binance deu a porta de entrada provável, mas não explicou como o notebook foi invadido, que permissões o cargo tinha nem quais controles falharam no caminho até os saques.
Como o notebook foi comprometido: vaga falsa, aplicativo adulterado, biblioteca maliciosa ou outra coisa.
Quais foram os outros pontos de invasão que a investigação achou.
Por que saques bilionários passaram pelo sistema sem uma trava humana a tempo.
Se os US$ 3 bilhões congelados vão voltar e em quanto tempo.
Se você tem cripto na Binance
A Binance promete cobrir as perdas, e o seu saldo não deveria mudar. O risco imediato, para quem está no Brasil, é outro: golpista aproveitando o susto. A própria Binance alertou para golpes logo no começo, e é nessa hora que aparecem o falso suporte, o link de "recuperação" e o pedido de código.
Não clique em link de "reembolso" ou "verificação" vindo por e-mail, SMS, WhatsApp ou rede social. Entre só pelo aplicativo oficial ou digitando o endereço.
Ninguém da Binance pede senha, código de dois fatores ou frase de recuperação. Se pediu, é golpe.
Ative a verificação em duas etapas por aplicativo ou chave de acesso, não por SMS, e ligue a lista de endereços permitidos para saque.
Para valor alto e longo prazo, estude a autocustódia, com carteira própria, sabendo que ela troca o risco da corretora pelo risco de você perder a sua chave.
Guarde o histórico das operações: ganho e perda com cripto entram no Imposto de Renda.
Os golpes que mais aparecem nessas horas estão no post sobre o golpe da voz clonada no Pix. Para a conta do imposto, use a calculadora abaixo.
A lição para quem cuida de servidor
A lição vale para qualquer empresa, não só para corretora: o notebook de quem tem acesso à produção é o servidor mais exposto que você tem. Ele navega, abre e-mail, instala biblioteca e entra em reunião, e mesmo assim costuma guardar as credenciais que mandam no sistema inteiro.
Nada de credencial permanente no notebook: acesso à produção com token de curta duração, que expira sozinho, e chave de acesso ou chave física no lugar de senha.
Permissão mínima: quem publica código não precisa poder aprovar saque, pagamento ou exclusão em massa.
Trava humana no que custa caro: operação acima de um valor passa por uma segunda pessoa, por outro canal.
Alerta de comportamento estranho: dezenas de saques em minutos precisam disparar um freio automático, não um relatório no dia seguinte.
Cuidado com vaga e com biblioteca: "teste técnico" que pede para rodar um projeto e pacote npm desconhecido são as iscas preferidas desse tipo de grupo.
São cuidados que valem para qualquer sistema, inclusive o golber.net, que eu desenvolvo e mantenho sozinho. Escrevi mais sobre isso no post de segurança para dev solo, no de chaves vazadas no GitHub e no de invasão hacker com IA. Se a sua empresa quer revisar quem acessa o quê e onde ficam as credenciais, é o tipo de diagnóstico que faço na consultoria técnica.
Minhas apostas
Registro as apostas abaixo com a chance que o Jev, o modelo de decisão que uso para estimar probabilidades, calculou a partir dos fatos de hoje, 31 de outubro. Cada uma tem data para conferir no placar, e a mais dura é a da recuperação do dinheiro.
| Aposta | Confiança | Verificação | Resultado |
|---|---|---|---|
| O FBI atribui publicamente o ataque à Binance à Coreia do Norte até 31 de dezembro de 2026 | 71% | 31/12/2026 | Em aberto |
| A Binance publica o relatório técnico detalhado do ataque até 30 de novembro de 2026 | 62% | 30/11/2026 | Em aberto |
| A Binance não anuncia ter recuperado ou desbloqueado pelo menos metade dos US$ 6,3 bilhões até 30 de junho de 2027 | 79% | 30/06/2027 | Em aberto |
| A Binance não libera os saques para todos os clientes até 8 de novembro de 2026 | 79% | 08/11/2026 | Em aberto |
Perguntas frequentes
A Binance foi hackeada?
Sim. Em 29 de outubro de 2026, cerca de US$ 6,3 bilhões saíram de 17 carteiras quentes da Binance em poucas horas, o maior roubo de cripto registrado. A empresa diz que vai cobrir todas as perdas dos clientes.
Como foi o ataque à Binance?
A investigação inicial aponta o notebook comprometido de um engenheiro de DevOps, que deu acesso a um contêiner de serviço de onde saíram pedidos de saque não autorizados. A Binance diz que achou outros pontos de invasão e que nenhuma chave privada vazou.
Quem hackeou a Binance?
A TRM Labs e a Chainalysis atribuem o ataque ao TraderTraitor, grupo ligado à Coreia do Norte e ao Lazarus, o mesmo apontado pelo FBI no roubo da Bybit em 2025. A Binance ainda não atribuiu oficialmente.
Meu dinheiro na Binance está seguro?
A Binance diz que vai cobrir todas as perdas com o fundo SAFU e recursos próprios, e reservou US$ 6,34 bilhões. Os saques foram suspensos para checagem e voltam em fases. Desconfie de qualquer mensagem pedindo senha ou código.
Quanto dinheiro foi congelado?
Cerca de US$ 3 bilhões, congelados por emissores como Tether e Circle. Congelado não é devolvido: o valor fica parado até as empresas e a Justiça decidirem.
O que um engenheiro de DevOps tem a ver com isso?
O DevOps cuida dos servidores e da publicação dos sistemas, por isso o notebook dele costuma ter acesso à produção. Grupos como o TraderTraitor miram justamente esses profissionais, com vagas falsas e aplicativos adulterados.
Golber Dóriaquem escreve este blog
Receba os posts novos no seu email
IA aplicada ao trabalho, stack e o negócio de uma pessoa só, direto na sua caixa de entrada. Sem spam, e sair é um clique em qualquer email.